Vai al contenuto
14 novembre 2026
Spazio50
  • Attualità
  • Cultura
  • Sociale
  • Economia
  • Politica
  • Esteri
  • Ambiente
  • Sport

Tecnologia

Quishing, attenzione alla truffa del QRCode

Quishing, il più noto Phishing applicato al QRCode, è una nuova truffa della rete. Ecco alcuni trucchetti per smascherarla

Quishing, attenzione alla truffa del QRCode
Quishing QR code
Ilaria Romano|07 gennaio 2025|07:00

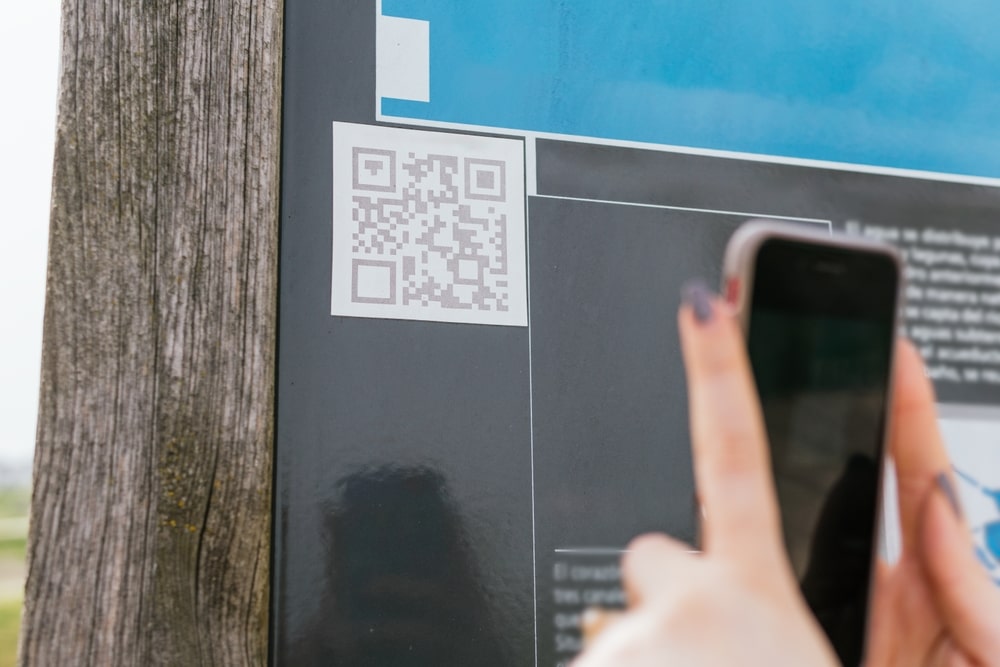
Una nuova truffa ha fatto il suo ingresso nel mondo della rete, il cosiddetto Quishing, ossia il più noto Phishing applicato al QRCode, il quadrato in bianco e nero che può essere “letto” con l’apposita app e svelare, menù di ristoranti, manuali di istruzioni e possibilità di pagamento online.

Il termine deriva proprio dalla fusione di QRCode e Phishing, e questa pratica illecita punta a ingannare gli utenti attraverso messaggi dall’apparenza innocua.

Come funziona

In alcuni casi il QRCode malevolo viene inserito in un documento Pdf proveniente da un falso gestore di utenze elettriche o gas, oppure da un finto indirizzo bancario o di note aziende. Può essere inoltrato via mail, social media, biglietti da visita, superfici pubbliche.

Quando l’utente lo scansiona col proprio smartphone, viene indirizzato automaticamente ad un sito web che ha le sembianze di quello di un istituto di credito, di un’azienda conosciuta o di un gestore di energia o telefonia. A questo punto, al malcapitato vengono richiesti alcuni dati personali per l’accesso, comprese informazioni bancarie, che serviranno poi per appropriarsi della sua identità, prelevare dai suoi conti, o installare un software malevolo.

Scansionare un codice può anche avviare una chiamata vocale o inviare un Sms agli hacker che possono accedere in tempo reale al numero di telefono dell’urente e avere nuove informazioni da usare per altre truffe.

Minimizzare i rischi

Prima di scansionare un QRCode, è sempre utile verificarne la fonte e il contesto, ed evitare di inquadrare con il proprio dispositivo quelli trovati in luoghi pubblici o ricevuti da fonti non affidabili. Abilitando sullo smartphone la previsualizzazione, si può anche accertare che l’app di lettura mostri l’indirizzo completo prima di aprire il sito: se ci sembra sospetto, possiamo dunque evitare di entrarci. Importante è anche aggiornare il software del dispositivo, per consentire una maggiore protezione dalle vulnerabilità della rete.

Attenzione soprattutto all’inserimento di dati sensibili: se un QRCode reindirizza a un sito che richiede login o informazioni personali, prima di procedere provare l’accesso diretto dal sito ufficiale della pagina che stiamo visualizzando, per verificare se sia davvero quello originale o si tratti di un fake.

Qualche trucco per smascherare gli attacchi di quishing

Solitamente i messaggi che sottendono ad un attacco di quishing possono presentare errori di ortografia e grammaticali. I testi puntano sulla manipolazione emotiva per cercare di instillare un senso di urgenza, e possono essere stati redatti da un soggetto fisico oppure da Intelligenza Artificiale. Spesso gli hacker fanno anche riferimento a offerte imperdibili, delle quali bisogna diffidare, specie se si parla di sconti straordinari e vantaggi eccessivi.

L’origine del QRCode

Il quadrato composto da puntini e spazi bianchi e neri, da scansionare con lo smartphone, risale al 1994. Fu inventato da un gruppo di ricercatori di Denso Wave, una consociata di Toyota. Fu poi esteso a tantissimi settori, dove sempre più spesso si è sostituito al codice a barre.

La sua diffusione è cresciuta enormemente durante la pandemia. In quel periodo molti documenti cartacei, come i menù di bar e ristoranti, sono stati sostituiti dalla possibilità di scansionare il quadrato per accedere alle stesse informazioni senza dover toccare oggetti fisici.
TUTTE LE ULTIME NOTIZIE SU SPAZIO50.ORG

@ Riproduzione riservata

Potrebbero interessarti

Il futuro riflesso: governare la tecnologia senza perdere se stessi

Il futuro riflesso: governare la tecnologia senza perdere se stessi

Ghost Font: la scrittura che mette in crisi l’IA

Ghost Font: la scrittura che mette in crisi l’IA

Nuove regole per le batterie degli smartphone: sigillature addio

Nuove regole per le batterie degli smartphone: sigillature addio

Cerca

Articoli correlati

Hacker italiani: chi è il gruppo che attaccò la NASA

Hacker italiani: chi è il gruppo che attaccò la NASA

I 4 settori al riparo dall’IA secondo Bill Gates (mentre Microsoft avvia un maxi piano di uscite)

I 4 settori al riparo dall’IA secondo Bill Gates (mentre Microsoft avvia un maxi piano di uscite)

Il server torna a casa

Il server torna a casa

Rozes, l’intelligenza artificiale che ‘prevede’ il crimine

Rozes, l’intelligenza artificiale che ‘prevede’ il crimine

Articoli recenti

  • Gf Vip, lite tra Ilary Blasi e Selvaggia Lucarelli: “Sei di parte”

    14 novembre 2026
  • Roma, ferito con forbici al torace dopo lite con un uomo: 44enne muore in strada davanti alla sua fidanzata

    14 novembre 2026
  • Ascolti tv, Rai1 con ‘The Voice Senior’ vince il prime time con il 23.3% di share

    14 novembre 2026
  • Cortei, in corso oltre 50 perquisizioni in 13 città dopo le violenze: ci sono anche minorenni

    14 novembre 2026
  • Rugby oggi Italia-Argentina: orario e dove vederla in tv

    14 novembre 2026
LogoSpazio50_compresso

Roma, Via del Melangolo, 26 - 00186
Tel: 06 87805053

  • Chi siamo
  • Direzione e amministrazione
  • Whistleblowing
  • Privacy Policy

Testata giornalistica registrata presso il Tribunale di Roma n. 199/2021 del 03/12/2021

Direttore Responsabile: Anna Grazia Concilio
Editore e Proprietario: Editoriale 50&Più S.r.l.
Procuratore: Lorenzo Francesconi
Sede Legale: Via del Melangolo 26, 00186 Roma (RM)
P.IVA 04716181005

© 2026 Spazio50 – L’attualità oltre la notizia. Tutti i diritti riservati.

Gestisci Consenso
Per fornire le migliori esperienze, utilizziamo tecnologie come i cookie per memorizzare e/o accedere alle informazioni del dispositivo. Il consenso a queste tecnologie ci permetterà di elaborare dati come il comportamento di navigazione o ID unici su questo sito. Non acconsentire o ritirare il consenso può influire negativamente su alcune caratteristiche e funzioni.
Funzionale Sempre attivo
L'archiviazione tecnica o l'accesso sono strettamente necessari al fine legittimo di consentire l'uso di un servizio specifico esplicitamente richiesto dall'abbonato o dall'utente, o al solo scopo di effettuare la trasmissione di una comunicazione su una rete di comunicazione elettronica.
Preferenze
L'archiviazione tecnica o l'accesso sono necessari per lo scopo legittimo di memorizzare le preferenze che non sono richieste dall'abbonato o dall'utente.
Statistiche
L'archiviazione tecnica o l'accesso che viene utilizzato esclusivamente per scopi statistici. L'archiviazione tecnica o l'accesso che viene utilizzato esclusivamente per scopi statistici anonimi. Senza un mandato di comparizione, una conformità volontaria da parte del vostro Fornitore di Servizi Internet, o ulteriori registrazioni da parte di terzi, le informazioni memorizzate o recuperate per questo scopo da sole non possono di solito essere utilizzate per l'identificazione.
Marketing
L'archiviazione tecnica o l'accesso sono necessari per creare profili di utenti per inviare pubblicità, o per tracciare l'utente su un sito web o su diversi siti web per scopi di marketing simili.
  • Gestisci opzioni
  • Gestisci servizi
  • Gestisci {vendor_count} fornitori
  • Per saperne di più su questi scopi
Visualizza le preferenze
  • {title}
  • {title}
  • {title}